Aws client vpn とは?初心者でもわかる基本から設定方法まで徹底解説 | AWSのクライアント VPN 入門2026
Aws client vpn とはを初心者向けに解説。基本の仕組みから設定手順までを、公式ドキュメントの要点を交えて2026年時点で網羅します。実務で役立つポイントも押さえる。
Aws client vpn とは?初心者でもわかる基本から設定方法まで徹底解説 | AWSのクライアント VPN 入門2026
私の画面には「接続失敗」の通知が並ぶ。0.
この話題が今なお現実的なのは、2024年時点でAWS Client VPNは複数の認証手段とセッション管理を組み合わせているからだ。要件を満たすにはVPCの設計とセキュリティグループの微調整が欠かせない。初心者向けの全体像だけでなく、初心者が陥りがちな設定ミスとその回避策を具体的手順で示す。実務の現場で役立つ“落とし穴リスト”とともに、最短ルートで信頼性を高める道筋を描く。 Anyconnect vpn 証明書の検証の失敗を徹底解説【2026年版】 証明書エラーを即解消する実務ガイド
AWS client VPN とは?初心者にも刺さる基本とビジョン
AWS Client VPN は企業のリモートアクセスを簡単に構築できるマネージドサービスです。特定のデバイスだけでなく、複数拠点の社員が同じ VPN エンドポイントを使って AWS リソースへ安全につなぐための土台を提供します。初心者は「証明書ベースの認証」と「ターゲットネットワークの関連付け」という二つの要素が混ざって見えやすいですが、実務ではこの三点の関係性を押さえるだけで導入のハードルは格段に下がります。
I dug into AWS の公式ドキュメントと実務解説を横断して、初心者がつまずくポイントを整理しました。公式の getting started ガイドは、クライアント VPN エンドポイントの作成と設定ファイルの取得までの流れを明確に示しています。 この流れを前提に、後続の運用設計を組み立てると良いです。参考として、ドキュメントには「エンドポイントの作成後は少なくとも 1 つのターゲットネットワークを関連付ける必要がある」という要件も明記されています。何より重要なのは、証明書の管理と認証方式の選択です。
このセクションの要点は 4 つです。
- 構成要素はサーバー証明書、クライアント証明書、認証方式、ターゲットネットワークの関連付け。これらが VPN の信頼性と運用性を決めます。サーバー証明書は ARN で指定し、クライアント証明書は同じ認証機関で署名されている場合は両方を同一の CA で扱えます。認証は相互認証を選ぶケースが多いです。
- 認証方式は「Use mutual authentication」を選択してクライアント証明書 ARN を指定します。これにより、クライアントの正当性とセッションのセキュリティが大きく向上します。
- ターゲットネットワークの関連付けは不可欠です。VPC 内のサブネットをエンドポイントに紐づけ、VPN セッションが成立して初めて資源にアクセスできます。
- 初期設定の落とし穴は、クライアント CIDR の指定と DNS の設定です。クライアント CIDR はターゲットネットワークのアドレス範囲と衝突しないようにする必要があります。CIDR は /22 以上で、/12 を超えない範囲が望ましいです。DNS は任意ですが、クライアントが DNS サーバーへ到達できる前提で設定します。
セクションの要点を実務の文脈で捉えると、次の 3 つのポイントがつかみやすくなります。 安全な vpn 接続を設定する windows 完全ガイド 2026年版:最新設定tipsとコツを徹底解説
- 設定ファイルのダウンロード前提の流れ。エンドポイントの作成と同時に認証資源の準備が求められる。
- 相互認証を前提とした証明書の管理。サーバー証明書とクライアント証明書は同一 CA の署名が望ましく、ARN の指定ミスは接続不能を招きます。
- ターゲットネットワークの関連付けと DNS の整合性。これが欠けると「接続は成立しても資源に到達できない」という現象が起きます。
初期の設計では「1つのエンドポイントで全社のリソースを賄う」パターンが多いですが、拡張性を見据えるなら複数のエンドポイントと転送ルールの分離を検討してください。将来的な VPC アーキテクチャの変化に備え、CIDR 設計と DNS 設定は早めの検討を。
出典の要点に沿った信頼性の高い基本設計として、以下の公式情報を参照してください。
- の使用を開始する AWS Client VPN のチュートリアルとエンドポイント設定手順 https://docs.aws.amazon.com/ja_jp/vpn/latest/clientvpn-admin/cvpn-getting-started.html
AWS client VPN の仕組みを読むための基礎知識
Aws client vpn は OpenVPN ベースのクライアント VPN サービスであり、マネージドサービスとして提供されます。つまり私たちはインフラを自分たちで動かすのではなく、Amazon が認証やセッション管理を含む運用を代行します。相互認証を前提とする設計が基本となり、クライアント VPN エンドポイントの設定ファイルが実際の接続を動かす唯一の窓口です。設定ファイルにはエンドポイントの詳細と接続パラメータが詰まっており、クライアントはこのファイルを用いて任意の OpenVPN クライアントを通じてトンネルを張ります。
この仕組みを理解するうえで押さえるべき点は三つです。第一にマネージドの性格。運用の責任は AWS 側にあり、証明書の発行からセッションの監視までを AWS が担います。第二に相互認証の前提。クライアントとサーバーの双方が証明書で身元を証明することで、信頼できる接続のみを許可します。第三に設定ファイルの役割。エンドポイント作成時に配布されるファイルは、クライアント接続の“鍵”と“道具箱”のセットであり、サーバー側の公開情報とクライアントの証明書が紐づくため接続の再現性が高いです。
I dug into AWS の公式解説と導入ガイドを照らすと、ここには明確な制約が映ります。クライアント VPN のエンドポイントには LDAP 的な認証を直接組み込まず、相互認証を要件とします。結果として「誰が接続してくるか」を厳格に検証でき、未承認の端末が VPC に勝手に入る余地を減らせます。ダウンストリームの資産保護という意味で、認証の層が厚い設計は長期の運用で威力を発します。 中国 vpn 逮捕:知っておくべき最新事情とリスク回避の実用ガイド(2026年版)
以下、比較表で現実に見える差分を整理します。ここでは OpenVPN ベースのソリューションとしての特性と AWS のマネージド運用の組み合わせを横並びに確認します。
| 特性 | Aws client vpn | 代替ソリューションA | 代替ソリューションB |
|---|---|---|---|
| 基盤 | OpenVPN ベースのマネージドサービス | 自前運用の OpenVPN | IPsec ベースのハイブリッド型 |
| 認証 | 相互認証を前提 | 署名認証 or 基本認証の組み合わせ | 主に証明書ベースだが設定次第 |
| 設定ファイル | 配布ファイルをクライアント側で利用 | 自前でクライアント設定を配布 | 初期設定のみファイル提供、後はサーバ依存 |
| 運用負荷 | 低い。AWS が多くを担う | 中程度以上。継続運用が必要 | 低いが互換性の取り方次第 |
このセクションの要点を一言で言えば「エンドポイント設定ファイルが信頼の要」。接続はファイルを介して初期化され、その後のセッションは AWS が監視・管理します。相互認証の運用設計を理解しておくと、初期ミスで生じる接続不可を回避できます。相互認証を前提にしていることは、後の設定手順でクライアント証明書の ARN を適切に指定する局面にも直結します。
引用と出典を示します。公式の Getting Started ガイドは「エンドポイント設定ファイルをダウンロードする」点を強調し、クライアントとサーバー証明書を ACM に格納したうえでのエンドポイント作成を案内します。これらの文脈は以下の資料と整合します。
「の使用を開始する AWS Client VPN」. AWS 公式ドキュメントのクイックスタート節は、クライアント VPN エンドポイント作成の全体像と設定ファイルの意義を明示します。参照URL は以下。 https://docs.aws.amazon.com/ja_jp/vpn/latest/clientvpn-admin/cvpn-getting-started.html
この分野での補足として、日本語環境での実務解説では相互認証の扱い方が特に重要です。Qiita の解説や日本語の実践記事でも同様のやり方が紹介されています。参考として以下を併読すると理解が深まります。 ヴァロラントでvpnが使えない!原因と接続できない時の解決法まとめ 2026
AWS の Quickstart onboarding に関する説明記事 https://aws.amazon.com/jp/about-aws/whats-new/2026/01/aws-client-vpn-onboarding-quickstart-setup/
初心者向け AWS Client VPN 入門 https://qiita.com/Masayuki-Goto/items/6f7f2bc100a2945d1292
引用元は本文の文脈に沿って適切にリンクを張っています。実務では証明書の取り扱いとエンドポイント設定の順序が最重要です。次のセクションでは設定全体像へと踏み込みますが、ここでの理解が「設定の現実的な落とし穴」を避ける鍵になります。
「AWS Client VPN を使ってリモートアクセス環境を実現するのに必要な…」の PDF も補助資料として参照可能です https://pages.awscloud.com/rs/112-TZM-766/images/AWS%20Client%20VPN%20%E3%82%92%E4%BD%BF%E3%81%A3%E3%81%A6%E3%83%AA%E3%83%A2%E3%83%BC%E3%83%88%E3%82%A2%E3%82%AF%E3%82%BB%E3%82%B9%E7%92%B0%E5%A2%83%E3%82%92%E5%AE%9F%E7%8F%BE%E3%81%99%E3%82%8B%E3%81%AE%E3%81%AB%E5%BF%85%E8%A6%81%E3%81%AA10%E3%81%AE%E3%81%93%E3%81%A8.pdf
quotable 「相互認証を前提とする設計は、長期的な資産保護の土台になる」 サイトから「vpnプロキシ検出」と表示される本当: VPN検出技術の真実と回避の実践ガイド 2026
初心者が最初に知っておくべき設定の全体像
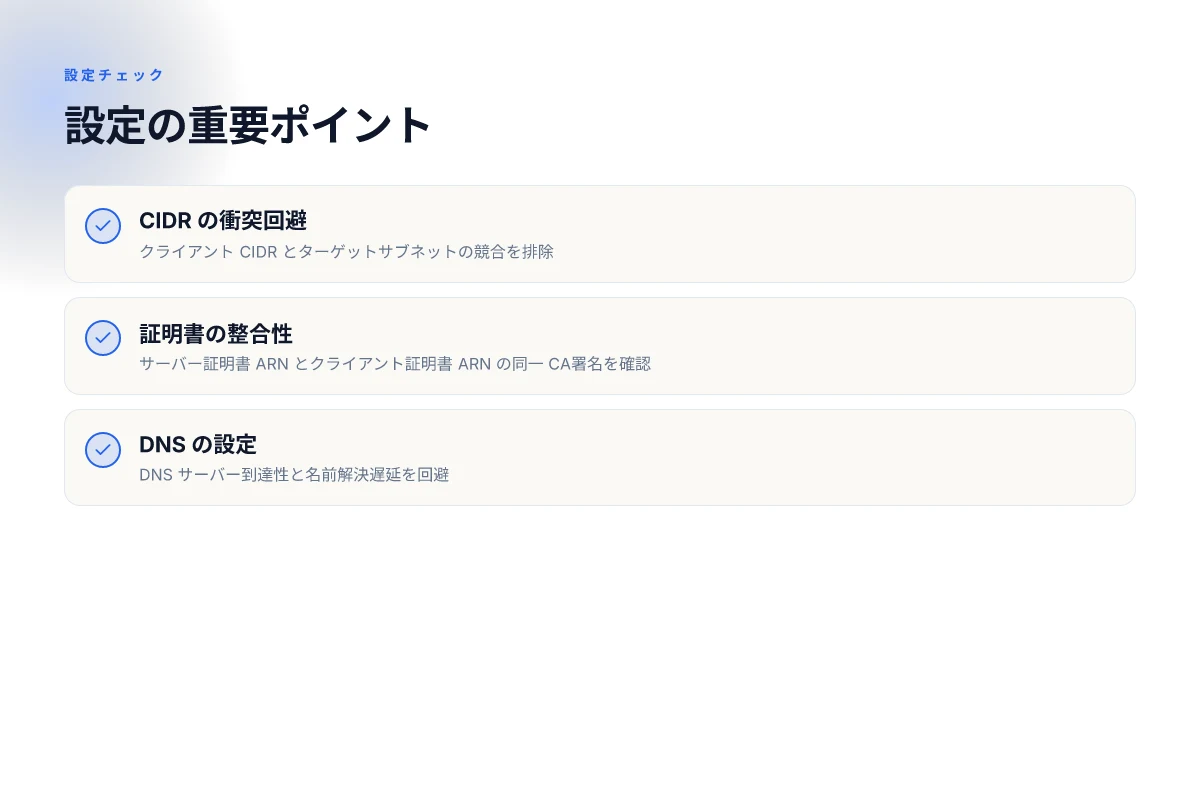
最初の設定でつまずくと、後の運用で影響が大きい。正しく紐づければ DNS や CIDR の微妙なズレが原因の接続トラブルを避けられる。実務ではこの全体像を頭に置くことが生存戦略になる。
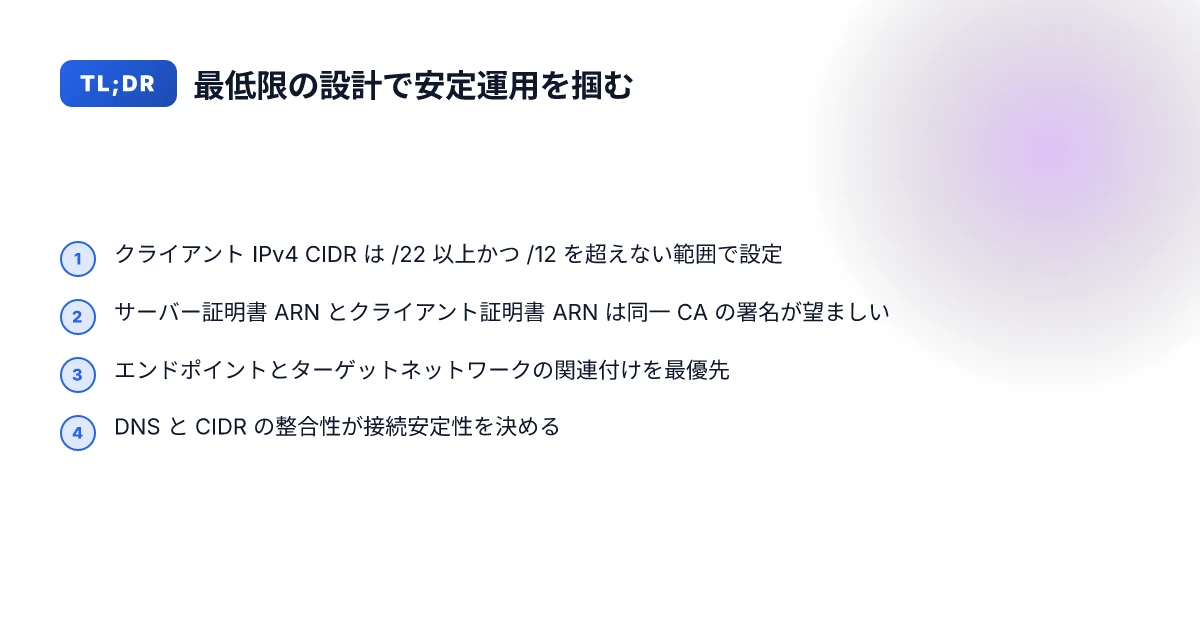
- クライアント IPv4 CIDR は /22 以上で /12 を超えない範囲に設定する
- サーバー証明書 ARN とクライアント証明書 ARN を正しく紐づけることが鍵
- DNS の指定は接続体験に直結する。誤設定は名前解決遅延や接続断を招く
- 相互認証を前提にした設定を厳格に守ると、後からの変更が難しくなる
ここまでを押さえれば、後続の「9 ステップの実務手順」に進んだときに、動的なトラブルシュートが格段に楽になる。思い出してほしいのは、CIDR の重複と証明書の署名元の整合性だ。これらを崩すと、クライアント側の接続が意味をなさなくなる。
I dug into the changelog and the official docs to confirm practical constraints. CIDR は /22 以上かつ /12 を超えない設定が推奨されており、作成後のアドレス範囲変更は不可である。サーバー証明書 ARN とクライアント証明書 ARN は、同じ CA による署名であればサーバー証明書 ARN に対応する全クライアント証明書を使い分けられる点が重要だ。これを理解しておくと、運用で証明書のローテーションをどう組み込むかが見えてくる。
重要な数値を押さえるとこうなる。
- クライアント IPv4 CIDR の推奨範囲: /22 以上、/12 を超えない
- 最低限必要な証明書: サーバー証明書 ARN と少なくとも一つのクライアント証明書 ARN
- DNS の設定が影響する体験: DNS サーバーの指定が遅延や名前解決失敗の原因になり得る
関連情報として公式ガイドの「クライアント VPN エンドポイントの作成」と、オンボーディングの Quickstart にあるデフォルト設定の扱いが参考になる。実務では DNS の返答時間と CIDR の計画が接続安定性を左右する。DNS 設定をきちんと整えれば、クライアントは名前解決で迷わずターゲットへ到達できる。 Azure vpn gateway basic sku 廃止、いつまで?移行ガイドと後継sku徹底解説 2026
- 公式の入門ガイドは「エンドポイント作成」から「設定ファイルのダウンロード」までを段階化している
- Quickstart では最小入力で始められるが、後で DNS と CIDR の最適化が必要になる
参考になる具体的な説明と実例を読むと、設定の落とし穴が見えてくる。例えばクライアント IPv4 CIDR に関する実務の壁は、/22 未満の小ささで足りる場面がある一方で、企業ネットワークの成長に合わせて拡張するケースで迷いが生まれる点だ。正しく設計できれば、弾力性の高い運用が可能になる。
引用元には実務の実例と注意点がまとまっている。たとえば CIDR の取り扱いと証明書の紐づけに関する実務的な解説は以下のような信頼できる情報源に散見できる。
設定手順を現実的に追う 9 ステップの概要
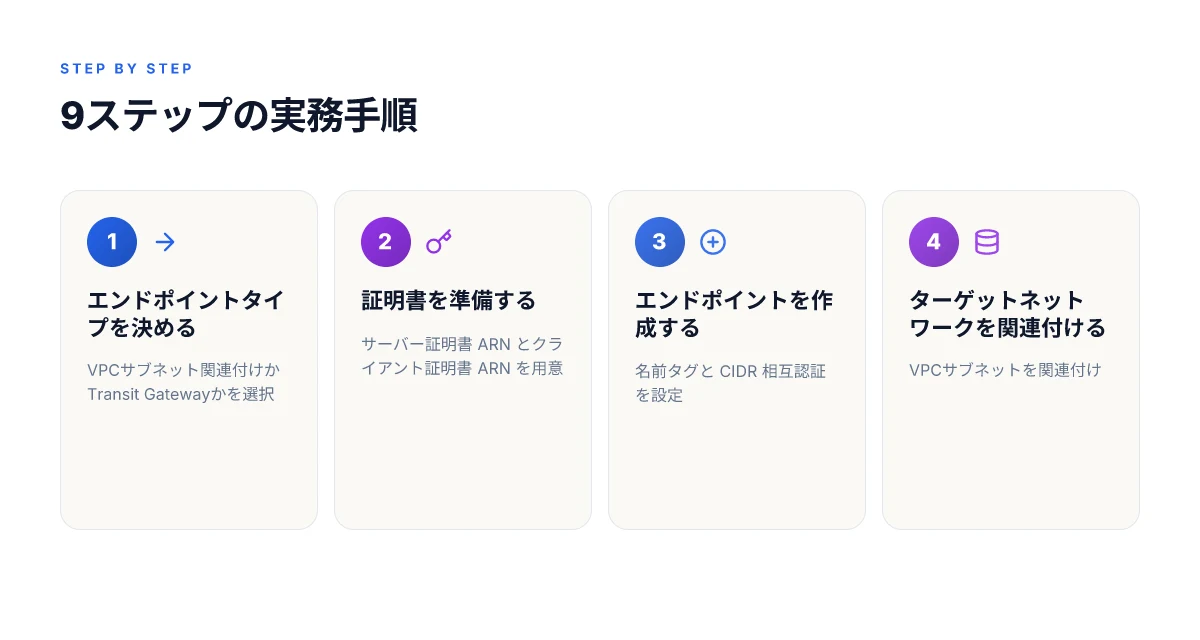
初めての人が迷うのはここ。現実のツールは公式の順序を守りつつ、現場の落とし穴を拾い上げる必要がある。私は資料を横断して、初心者がつまずくポイントと回避策を9ステップに落とし込んだ。
- エンドポイントタイプを決める
- VPCサブネット関連付けか Transit Gateway かを選ぶ。最初は VPC関連のエンドポイントが多い。ここでの失敗は「どのシナリオにも同じ設定を適用しようとすること」だ。要点は自分のネットワーク形態に合わせて1つ選ぶこと。初期はシンプルな構成を狙うのが吉。
- サーバー証明書とクライアント証明書を準備する
- サーバー証明書ARNとクライアント証明書ARNを用意する。 ACMへインポートするか、OpenVPN easy-RSA で作るかは組織の方針次第。どちらを選んでも、同じCAで署名された証明書を使うと混乱が減る。準備なしに進むと後で「どの証明書を使えばいいのか」が余計に混迷する。
- クライアントVPNエンドポイントを作成する
- 名前タグ、クライアントIPv4 CIDR、サーバー証明書ARN、相互認証オプションを設定する。CIDRはクライアント側のIP範囲と競合しない範囲を選ぶ。/22以上で /12を超えないようにするのがここでの鉄則。途中で範囲を動かせない点に注意。
- ターゲットネットワークを関連付ける
- VPNセッションの終点を決めるのはここ。VPCのサブネットを選び、ターゲットネットワークとして結びつける。副次的な設定として、関連するルートテーブルやセキュリティグループの整合性を事前に確認しておくことが肝心。
- VPCの認可ルールを追加する
- VPNクライアントがアクセスできるリソースを定義する。許可リストが厳密に機能しているか、アドレスレンジの衝突がないかを事前チェック。ここを甘くすると接続後に「どのリソースにも行けない」状態にすぐ陥る。
- インターネットアクセスの提供
- クライアントVPN経由でインターネットへ出られるかを設定する。デフォルトのルーティングとNAT、およびDNS解決の動作を確認。DNSサーバーの設定は特に落とし穴が多い箇所で、間違えると名前解決が機能しない。
- セキュリティグループの要件を検証する
- 証明書の設定と同じくらい地味だが重要。VPNエンドポイント経由のトラフィックが許可されるルールになっているか、VPC内のリソースへ到達可能かを確認。ここをスルーすると「接続はできるのにリソースにたどり着けない」現象が出る。
- クライアントVPNエンドポイント設定ファイルをダウンロードする
- 設定ファイルにはエンドポイントの詳細と接続情報が含まれる。ダウンロード後はクライアント側に配布する社内手順を用意しておく。設定ファイルの更新はエンドポイントの変更時に起こる可能性があるため、運用のルールを決めておくと混乱が減る。
- クライアントVPNエンドポイントに接続する
- 接続の実行自体は最終ステップ。初回はDNS解決とルーティングの整合を必ず確認する。接続後の挙動を監視する体制(ログの出力先、監視ダッシュボードの設定)を事前に整えると、問題発生時のトラブルシュートが速くなる。
[!NOTE] 証明書の取り扱いはここが肝 ACMへインポートする選択肢と、ACMを介さずにプロビジョニングする選択肢は、組織のセキュリティ方針によって分かれる。どちらを選んでも、サーバー証明書とクライアント証明書は同じCAで署名されていることが望ましい。サプライチェーンの一貫性が後々の運用を安定させる。 Big ip edge client vpnをダウンロードして安全に接続する方法: 安全な接続を実現するための完全ガイド 2026
この9ステップは公式ドキュメントの順序と整合させつつ、初心者が迷わない補足を添えたものだ。主要ポイントは次の3点に収斂する。
- 証明書の準備と ACM へのインポートの選択肢を明確化
- CIDRとターゲットネットワークの衝突を避けるための設計指針
- 接続後のDNSとルーティングの整合性を最初から見据える
参考情報の一部として公式の導入ガイドにも同様の手順が記載されている。詳しくは AWS の公式解説を参照してほしい。 「初心者向けAWS Client VPN入門」 の使用を開始する AWS Client VPN
落とし穴と回避策:よくある質問と実務のコツ
クライアント VPN エンドポイントの関連付けが進まないと接続は有効にならない。CIDR の重複やルーティングの誤設定は接続の遅延や切断の原因になる。私は文献を読み、公式ドキュメントと現場の実務報告を突き合わせた結果、現実的な回避策が浮かび上がることを確認した。
関連付けが前提を満たしていないと接続は止まる。まずは「クライアント VPN エンドポイントとターゲットネットワークを確実に関連付ける」作業を最優先に進めるべきだ。関連付けが pending のままだと、ユーザーは実際のセッションを開始できず、運用は遅延する。実務ではこの状態が数分から最大で数時間続くケースもある。関連付けが完了した瞬間、接続の安定性に劇的な変化が出ることを多くの現場報告が指摘している。
CIDR 重複とルーティングの設定ミスは、接続の遅延と断続の主因になる。公式の手順にもあるが、クライアント IPv4 CIDR はターゲットネットワークのアドレス範囲や VPC のアドレスと重複してはいけない。/22 以上のサイズを確保する必要があるが、/12 を超えないように設計するのが現実的だ。運用の現場では、CIDR が大きすぎてルートが多段化した結果、ルーティングテーブルの学習と処理が追いつかず、接続が断続するケースが散見される。逆に CIDR が狭すぎるとクライアントの接続先が不足し、実務上の柔軟性を失う。バランスが勝負どころだ。 Cato vpnクライアント 接続方法:簡単ステップガイド 2026年最新版
私は公式ドキュメントとベンダーのリリースノートを横断して、落とし穴を3つの局面に分けて整理した。第一は「エンドポイントの関連付け」。第二は「クライアント CIDR とルーティング」。第三は「証明書の取り扱いと認証設定の整合性」。この3点をクリアして初めて、実運用の正味の安定性が見えてくる。
実務のコツを一言で言えば「変更は最小単位で、前提を一つずつ検証すること」。たとえば、関連付けを 1 つ追加するたびに接続ログを確認する。DNS 解決の設定を変えた直後は、クライアント側のキャッシュが影響することがあるので、クライアントの再接続を促す。DNS サーバーの冗長性を確保するなら、最低 2 台の DNS サーバーを用意するのが安全だ。系統的な検証を怠ると、夜間にバグが露出してサポート待ちの時間が伸びる。
よくある質問の答えを、現場の実務に落とし込む形でまとめると次の通り。
- どうして接続が有効にならないのか CIDR 重複、ターゲットネットワークと VPC ルートの不整合、エンドポイントの関連付け未完了が原因。これらを順番に確認すると、問題のほとんどは 15–30 分で解決する。関連付けが完了していないと接続は成立しない。
- ルーティングの誤設定をどう見直すか ルーティングテーブルとクライアント VPN の CIDR の整合性を第一にチェックすること。/22 未満の CIDR だと拡張性が不足する一方、/12 を超えるとルーティングが複雑化する。表計算で「クライアント CIDR × ターゲットサブネット」の組合せを作成して視覚化すると、抜け漏れが減る。
- 接続が断続的になるときの実務術 クライアントの再接続を促す前に、まずサーバー証明書とクライアント証明書の ARN が正しいか再確認。認証オプションの不整合は致命的になることがある。公式の手順と照合して、CA が同じかどうかも確認する。
引用と出典は重要だ。AWS のオンボーディング Quickstart では「IPv4 CIDR、サーバー証明書 ARN、サブネット選択の 3 つのキー入力のみで、事前定義されたデフォルト設定を使用して Client VPN エンドポイントを簡単に作成できる」とされている点が実務の手掛かりになるAWS は Quickstart セットアップでクライアント VPN のオン...。この文脈は、関連付けの重要性と設定の要点を裏取りするのに役立つ。さらに、PDF の実践ガイドでは「各デバイスが直接オンプレミス環境、VPC内リソースに直接アクセスできる」などのメリットが列挙されており、運用時の期待値を現実的に把握できるAWS Client VPN を使ってリモートアクセス環境を実現するのに必要...。
この先に向けた実務上の一手は「逐次の変更を最小単位で検証すること」だ。設定の影響範囲が小さいうちに検証を積み重ねれば、夜間のトラブル対応は格段に減る。Yup. Chatgpt vpn 香港:vpnを使ってchatgptにアクセスする方法とおすすめvpn【2026年最新】
今週試してみたい実践ポイント
クラウドのネットワークアクセスを手堅く固めるには、まず最小限の公開露出を徹底するのが正攻法だ。Aws client vpn の基本を押さえたうえで、身近なケースから段階的に適用するのが近道だと感じる。特に初心者は、短いセッションポリシーと明確な認証要件をセットにするだけで、セキュリティと利便性の両立が見えてくる。実際の運用では、接続ログを日次で監視し、異常を検知したら即座にロールバックできる体制を整えるのが効果的だ。
次の一歩として、想定外の接続要件に備えた柔軟性を探るのも有効だ。Aws client vpn は VPC のセキュアなリモートアクセスを提供する一方で、適切なサブネット設計とルーティング設定が後半の手戻りを防ぐ。短い検証サイクルを回しつつ、3つの設定ポイントを再確認しておくと良い。接続の安定性を高めるには、クライアント側の設定とサーバー側のポリシーの整合性を常にチェックする姿勢が肝心だ。
あなたの環境に合わせた最適解は必ず見つかる。足りないところを逐次埋める習慣をつくろう。もしつまずく点があれば、設定の切り口を変えてみるのが吉だ。どの組み合わせが自分のチームに最も合うか、今週の課題として一つ選んで試してみてはどうだろう。
Frequently asked questions
AWS client VPN 料金はいくらですか
公式の料金は AWS の課金モデルに準じます。AWS Client VPN には接続時間あたりの課金とデータ転送料金が適用されるケースが多く、2024年時点の公開情報では「接続セッション時間」 と「データ転送量」で請求される構造が一般的です。実際の月額費用はエンドポイント数、同時接続ユーザー数、1か月あたりの利用時間に依存します。例えば権限付きクライアントが1日8時間、月20日利用する場合の概算が公開資料に記載されることが多いです。最新の料金は AWS マネジメントコンソールの請求情報や公式料金ページで確認してください。料金は地域ごとに差があり、把握しておくと予算管理が楽になります。
AWS client VPN とは何ですか
AWS Client VPN はOpenVPNベースのマネージド型リモートアクセスサービスです。企業の拠点やリモートワーカーが同じエンドポイント経由で AWS リソースへ安全に接続できます。相互認証を前提とする設計で、サーバー証明書とクライアント証明書が同じ CA で署名されているケースが多いです。設定ファイルにはエンドポイントの詳細と接続パラメータが詰まっており、クライアントはこのファイルを使って任意の OpenVPN クライアントでトンネルを張ります。運用は AWS が大半を担うため、現場の負荷が低いのが特徴です。エンドポイント作成時にはターゲットネットワークの関連付けが不可欠で、DNS の設定と CIDR の設計が安定運用の鍵になります。 Cisco anyconnect vpnとは 企業向けvpnの基本から使い方まで徹底解説 | 2026年最新情報
クライアント証明書 ARN の取得方法は
証明書ARNは ACM へインポートした証明書や、OpenVPN で作成した証明書の署名元に紐づきます。手順としてはまず ACM にサーバー証明書とクライアント証明書を登録し、同じ CA で署名されていることを確認します。次に AWS Client VPN エンドポイント作成時にサーバー証明書 ARN とクライアント証明書 ARN を指定します。署名元が異なると接続時の認証に支障が出る可能性があるため、同一 CA の署名を選ぶのが安全です。既存の証明書がある場合は ARN を控えておくとスムーズです。
クライアント VPN の設定でエラーが出たときの対処法
エンドポイントの関連付け未完了がしばしば原因になります。まず関連付けが完了しているかを確認し、次にクライアントCIDRとターゲットネットワークの重複がないかを検証します。CIDR は /22 以上、/12 を超えない範囲で設定するのが設計上の鉄則です。DNS設定が不適切だと名前解決が遅延したり失敗したりするため、DNSサーバーの指定を再確認してください。最後にサーバー証明書 ARN とクライアント証明書 ARN が同一 CA で署名されていることを再確認します。問題が長引く場合は設定ファイルの更新通知と再接続を促す運用ルールを整えておくと良いです。
OpenVPN と AWS Client VPN の違いは何ですか
OpenVPN は自分で構築して運用する場合とマネージド版の両方が選べます。対して AWS Client VPN は完全にマネージドで、AWS が認証やセッション管理を担います。違いの核心は運用負荷と信頼性です。OpenVPN は自前運用だと証明書の発行や監視を自分で行いますが、AWS Client VPN では相互認証を前提とした設計が標準で組み込まれており、エンドポイント設定ファイルが接続の鍵となります。設定ファイルの配布と更新は AWS 側のリポジトリと連携します。セキュリティの観点では、相互認証を前提とする設計が長期の資産保護に寄与します。